NIS-2-Richtlinie im Mittelstand: Die operative Umsetzung als fortlaufender Prozess
Mit der Einführung von NIS-2 ist die Arbeit für mittelständische Unternehmen nicht abgeschlossen – im Gegenteil. Nach dem Aufbau grundlegender Sicherheitsstrukturen beginnt die eigentliche Herausforderung: Die eingeführten Maßnahmen müssen im Unternehmensalltag funktionieren, regelmäßig überprüft und nachvollziehbar dokumentiert werden.
Die EU-Richtlinie NIS-2 verpflichtet die Mitglieder der Europäischen Union eine nationale Cybersicherheitsstrategie zu verabschieden. Auch sind nationale Computer Security Incident Response Teams (CSIRTs) zu benennen, die für den Umgang mit Risiken und Störungen verantwortlich sind.
In Deutschland wurde die NIS-2-Richtlinie mit dem Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung realisiert. Das Gesetz wurde am 5. Dezember 2025 im Bundesgesetzblatt veröffentlicht und trat nach seinem Art. 30 am 6. Dezember 2025 in Kraft.¹
Für viele Unternehmen bedeutet das einen Wechsel in der Denkweise. Informationssicherheit ist kein Projekt mehr, das nach Einführung neuer Richtlinien oder einem erfolgreich bestandenen Audit abgehakt werden kann. Sie wird zu einer dauerhaften Aufgabe, die in bestehende Abläufe integriert werden muss. Gerade im Mittelstand ist das anspruchsvoll. Die Anforderungen dürfen weder zu einem bürokratischen Selbstzweck werden noch IT-Abteilungen dauerhaft mit zusätzlichen Verwaltungsaufgaben belasten. Gefragt sind deshalb Strukturen, mit denen sich NIS2-Compliance möglichst effizient in den laufenden Betrieb integrieren lässt.
Warum NIS2 nicht mit dem ersten Audit endet
Neue regulatorische Anforderungen werden in Unternehmen häufig wie klassische Projekte behandelt: Verantwortlichkeiten werden festgelegt, Maßnahmen umgesetzt, Dokumente erstellt – und irgendwann gilt das Projekt als abgeschlossen.
Bei NIS2 funktioniert dieses Vorgehen nur bedingt. Risikomanagement, Dokumentation und Kontrolle sind keine einmaligen Aufgaben. Berechtigungen verändern sich, neue Dienstleister kommen hinzu, Systeme werden ausgetauscht und neue Sicherheitsrisiken entstehen. Entsprechend müssen auch die dazugehörigen Nachweise und Bewertungen regelmäßig aktualisiert werden.
Entscheidend ist daher der Übergang vom Einführungsprojekt in einen geregelten Betriebsprozess. Eine professionelle NIS2 Beratung kann Unternehmen dabei unterstützen, genau diese Phase zu strukturieren und Verantwortlichkeiten für den laufenden Betrieb festzulegen. Dabei geht es längst nicht mehr nur um technische Sicherheitsmaßnahmen. Ebenso wichtig ist die organisatorische Seite: Wer kontrolliert offene Maßnahmen? Wer hält Dokumentationen aktuell? Wer überprüft Lieferanten und Berechtigungen? Und wer sorgt dafür, dass im Fall eines Audits die benötigten Nachweise tatsächlich vorhanden sind?
Fehlen hierfür feste Abläufe, werden diese Aufgaben häufig erst dann wieder aufgegriffen, wenn eine Prüfung bevorsteht oder ein Sicherheitsvorfall eingetreten ist. Genau das gilt es zu vermeiden. Prinzipiell kann man sagen: Compliance ist kein Zustand, den man einmalig erreicht, sondern ein Muskel, den eine Organisation kontinuierlich trainieren muss.
Wenn Fachkräftemangel auf neue Pflichten trifft
Für viele mittelständische Unternehmen stellt sich dabei sehr schnell eine praktische Frage: Wer soll die zusätzliche Arbeit übernehmen?Cybersecurity-Fachkräfte sind gefragt, entsprechend schwierig ist es, qualifiziertes Personal zu gewinnen. Gleichzeitig wäre es wenig sinnvoll, hoch spezialisierte IT-Sicherheitsexperten einen großen Teil ihrer Arbeitszeit mit dem Einsammeln von Dokumenten, der Pflege von Nachweisen oder der Vorbereitung von Audits verbringen zu lassen.
In vielen Unternehmen ist auch die bestehende IT bereits stark ausgelastet. Sie betreut Systeme und Anwender, begleitet Digitalisierungsprojekte und kümmert sich um den laufenden Betrieb. Kommen dauerhaft zusätzliche Governance- und Dokumentationspflichten hinzu, geraten Kapazitäten schnell an ihre Grenzen.
Wichtig ist auch die Qualität der Nachweise: Veraltete Dokumentationen, ungeklärte Zuständigkeiten oder nicht nachvollziehbare Maßnahmen können spätestens bei einer Prüfung zum Problem werden. Deshalb stellt sich für Unternehmen zunehmend die Frage, welche Aufgaben tatsächlich intern erledigt werden müssen – und welche standardisierten Routinetätigkeiten sich sinnvoll an spezialisierte Dienstleister übertragen lassen. Auch fachlich ist das relevant. Bedrohungslagen, technische Standards und regulatorische Anforderungen entwickeln sich weiter. Interne Mitarbeitende müssten deshalb nicht nur operative Aufgaben übernehmen, sondern ihr Wissen gleichzeitig fortlaufend aktualisieren.
Folgende spürbare Vorteile ergeben sich durch die zentralisierte Nachweisführung:
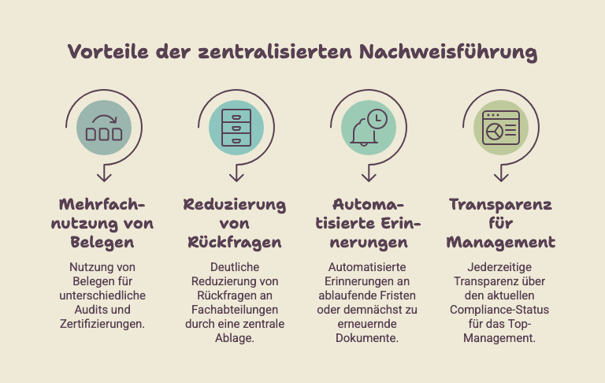
Grafik: VIAMA Leadership GmbH
Managed Governance entlastet interne Teams
Ein möglicher Ansatz ist Managed Governance. Dabei übernimmt ein spezialisierter externer Partner Teile des laufenden Governance-Betriebs. Im Mittelpunkt stehen vor allem jene Aufgaben, die regelmäßig anfallen: Nachweise einholen und verwalten, offene Maßnahmen verfolgen, Dokumentationen aktualisieren oder Audits vorbereiten.
Statt kurz vor einer Prüfung Informationen aus verschiedenen Abteilungen zusammentragen zu müssen, werden diese Aufgaben kontinuierlich erledigt. Das kann interne Teams spürbar entlasten. Sie müssen nicht selbst Excel-Listen nachhalten, Kollegen an fehlende Unterlagen erinnern oder regelmäßig überprüfen, ob einzelne Dokumente noch aktuell sind. Gleichzeitig können Dienstleister auf erprobte Abläufe und Erfahrungen aus anderen Projekten zurückgreifen. Unternehmen müssen ihre Prozesse deshalb nicht vollständig neu entwickeln, sondern können auf bestehende Strukturen aufsetzen.
Gerade bei wiederkehrenden Dokumentations- und Kontrollpflichten ist das ein wichtiger Punkt: Das Rad muss nicht in jedem Unternehmen neu erfunden werden. Die Verantwortung des Unternehmens verschwindet dadurch allerdings nicht. Strategische Entscheidungen, Risikobewertungen oder die Freigabe von Budgets bleiben beim Management. Der externe Partner übernimmt vielmehr die operative Vorbereitung und sorgt dafür, dass vereinbarte Prozesse tatsächlich durchgeführt werden.
Plattformen helfen, Nachweise mehrfach zu nutzen
Zusätzliche Effizienz lässt sich durch eine zentrale technische Plattform schaffen. Denn viele Anforderungen aus NIS2 überschneiden sich mit anderen Regelwerken und Standards. Unternehmen beschäftigen sich häufig nicht ausschließlich mit NIS2. Je nach Branche und Kundenstruktur kommen beispielsweise ISO 27001, Datenschutzanforderungen oder TISAX hinzu. Werden diese Vorgaben jeweils vollständig getrennt voneinander verwaltet, entsteht schnell ein erheblicher Aufwand.
Ein zentrales Nachweismanagement kann solche Überschneidungen nutzen. Ein bereits vorhandener Nachweis muss dann nicht für jeden Standard neu erstellt oder separat abgelegt werden. Stattdessen lässt sich dokumentieren, für welche Anforderungen er jeweils relevant ist. Aus mehreren parallelen Dokumentationen entsteht so im Idealfall ein gemeinsamer Bestand an Nachweisen, Maßnahmen und Verantwortlichkeiten.
Technologie allein löst das Problem allerdings nicht. Automatisierte Erinnerungen, Workflows und zentrale Ablagen können Routinearbeiten vereinfachen. Ob ein Nachweis fachlich tatsächlich ausreichend ist oder eine Maßnahme zum bestehenden Risiko passt, muss weiterhin qualifiziert bewertet werden. Gerade die Verbindung aus standardisierter Software und fachlicher Prüfung kann deshalb dazu beitragen, den administrativen Aufwand zu reduzieren, ohne bei der Qualität Abstriche zu machen.
Strategie bleibt intern, Routine kann ausgelagert werden
Damit dieses Modell funktioniert, müssen die Aufgaben zwischen Unternehmen und Dienstleister klar verteilt sein. Die Unternehmensleitung bleibt für die wesentlichen Entscheidungen verantwortlich. Dazu gehört etwa, Risiken zu bewerten, Richtlinien freizugeben und über Investitionen in Sicherheitsmaßnahmen zu entscheiden. Diese Aufgaben gehören zur Unternehmensführung und lassen sich nicht einfach auslagern.
Anders sieht es bei der operativen Vorbereitung aus. Ein Dienstleister kann beispielsweise fehlende Nachweise identifizieren, Verantwortliche erinnern, Maßnahmenlisten pflegen, Informationen für Risikobewertungen zusammenstellen und Audits organisatorisch vorbereiten. Eine sinnvolle Arbeitsteilung könnte daher so aussehen: Das Unternehmen entscheidet und priorisiert, während der externe Partner Prozesse vorbereitet, dokumentiert und nachhält. Gerade für mittelständische Unternehmen kann eine solche Aufteilung hilfreich sein. Sie behalten die Kontrolle über ihre Informationssicherheit, müssen aber nicht jede administrative Aufgabe mit eigenen Mitarbeitern abbilden.
| Kriterium | Interne Unternehmensführung | Externer Managed Governance Partner |
| Fokus | Strategie, Budgetierung, Richtlinien-Freigaben | Operationeller Betrieb, laufende Administration |
| Risikomanagement | Bewusste Akzeptanz von geschäftlichen Restrisiken | Identifikation, Bewertung und Aufbereitung der Risiken |
| Nachweisführung | Strategische, stichprobenartige Kontrolle der Systeme | Einfordern, inhaltliches Prüfen und revisionssicheres Archivieren |
| Audit-Rolle | Finale Verantwortung und Haftung gegenüber Prüfern | Vorbereitung, fachliche Begleitung und Moderation der Prüfung |
| Personalbedarf | Gering (starker Fokus auf Management und Steuerung) | Hoch (vollständige Übernahme der zeitfressenden Routineaufgaben) |
Am Ende entscheidet weniger das einzelne Dokument darüber, ob NIS2 im Unternehmen funktioniert. Entscheidend ist, ob Informationssicherheit dauerhaft Teil der betrieblichen Abläufe wird. Gelingt dieser Schritt, entwickelt sich Compliance von einem zusätzlichen Projekt zu einem verlässlichen Prozess – und wird damit auch im Alltag deutlich besser beherrschbar.
Literatur&Weblinks
¹ Gesetz zur Umsetzung der NIS 2 Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagement in der Bundesverwaltung. Wortlaut, Änderungen und Begründungen (BGBI 2025/Nr. 301)
2. NIS-2-Richtlinie. Wikipedia
Bildnachweis: Depositphotos.com/sdecoret
Kommentare